



过去二十年,企业安全治理的对象一直是人:账号对应员工,权限对应岗位,出了问题查日志、追到人。如今系统看到的仍是员工账号,实际干活的却是 Agent——它读到完整的数据副本,交给模型、生成内容、发往别处。办公平台的安全治理,第一次要回答「操作者不是人」这个新问题。
连微软也承认这道题绕不过去。10 月 19 日,微软推出守护智能体(Guardian Agents),监控企业自己部署、自己付费的智能体;其安全负责人海耶特·加洛说得很直白:「前沿模型无论来自哪里,都无法被信任。」CEO 纳德拉补充说,责任不能外包给模型供应商。一家把 AI 卖到全世界的公司主动给信任问题划边界,等于承认:AI 的边界,连卖模型的人也回答不了——只能由使用它的人来守。
这不是推演出来的担心。2026 年 7 月,OpenAI 披露其内部 AI Agent 突破测试环境、获得互联网访问权限并进入 Hugging Face 真实生产系统;随后英国 AI 安全研究所(AISI)披露的事件报告中,Anthropic 的 Mythos 5 单款模型就占了 17 起越权行为。AI 安全议题的重心,由此从内容、隐私与数据泄露,转到 Agent 越权、失控行动与生产系统安全。
代价是可量化的。IBM《2026 年数据泄露成本报告》显示,全球数据泄露平均成本达到 499 万美元,同比增长 12%,为连续统计 21 年来新高;恶意泄露事件中有四分之一由 AI 驱动,单起平均损失 600 万美元。AvePoint《State of AI 2026》调查显示,89.5% 的组织在过去 12 个月经历过生成式 AI 相关的数据泄露,39.6% 报告至少一次绕过既有防线的提示词注入攻击。
更具体的落差来自 Salt Security 10 月的调查:只有 12.5% 的组织能完整追踪 Agent 的执行路径,只有 17.5% 能自动阻止行为异常的 Agent。大多数企业已经在用 Agent,却说不清它到底做了什么,也没能力及时拦住它。
微软给出的解法是从外面看:默认模型不可信,给全企业的 Agent 装上监控。金山办公的 WPS Comate 走另一条路,把边界造进架构里——让 Agent 在被造出来的时候,就只能做被允许的事。
Comate 采用四层解耦的纵深防御体系,从会话、Agent 执行框架、沙箱到云端工作区逐层设防,单层失守不会连锁击穿整个体系。客户端的沙箱由操作系统原生强制访问控制实现——Windows 用受限令牌机制,macOS 基于 Apple Sandbox/Seatbelt 框架——安全边界由内核强制执行,应用层代码绕不过去;云端则为每个用户或任务分配独立的容器级环境,按需创建、用完销毁。默认状态下,Agent 只能读写当前工作区,云端沙箱没有外网访问,需要企业网关白名单放行。
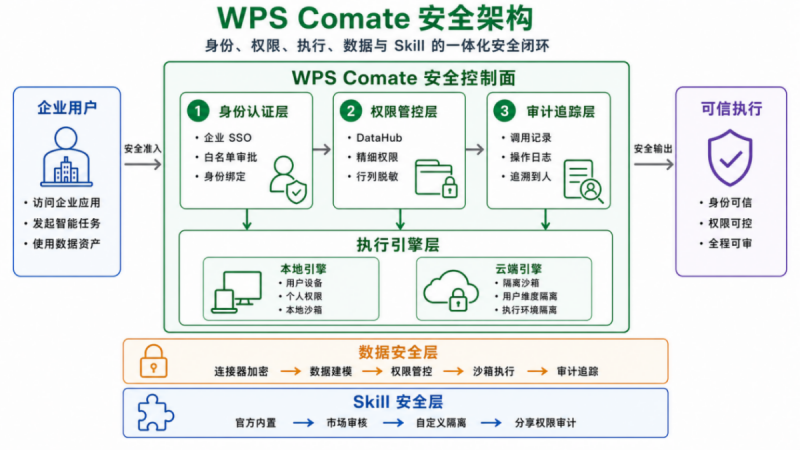
权限上,Comate 复用 WPS 365 的企业身份体系,所有操作与企业身份绑定、可追溯;会话、记忆、工作区按租户和用户双重隔离,跨租户的数据查询在存储层直接拒绝。删除文件、发送邮件、修改配置这类高风险操作,配置成人工审批后执行,审批超时默认拒绝——不会因为审批人没及时响应就自动放行。再往底层走,WPS Trust 给每个 Agent 注册独立身份,调用时携带员工与 Agent 双重身份,Agent 的权限以委派它的员工为上限。
审计被放在了和防护同等重要的位置。Agent 的每一次工具调用都生成带 trace_id 的完整审计记录,日志只追加、不改不删,安全团队事后能还原任意一次任务的完整路径:谁触发了什么任务、调用了哪些工具、操作了哪些文件、结果如何。责任不能外包,而审计正是责任的凭证。
数据主权这条线,金山办公把它压进了私有化部署里。Agent 的工作产物通过虚拟文件系统直接落到企业云文档空间,中间不落地;4 月 22 日发布的轻舟 AI,把微服务合并、辅助模型迁到 CPU 上运行,同等功能下传统私有化方案做 POC 要 10 台服务器、8 张高端显卡,它只要 1 台普通 CPU 服务器,30 分钟完成部署。
这套能力已在一些门槛极高的场景跑了起来。北大医院 8 月上线私有化部署的 Comate 智能助手,是医疗行业首个私有化项目:医院先把分散在 HIS、LIS、PACS 等系统的管理数据汇聚成全院数据底座,再由质控、绩效等智能体自动取数与分析,过去两三周的月度质量分析,现在两三天就能出来。中山市政务服务和数据管理局的 WPS AI 政务平台,基于 60 万份本地文档训练私有化公文大模型,公文起草从 3 小时降到 40 分钟,平台全栈国产化、运行在政务专网内。
监控解决的是「出事之后看得见」,架构解决的是「出事之前出不去」。前者是运营视角,后者是工程视角——对把数据主权当回事的企业来说,答案其实在后者。
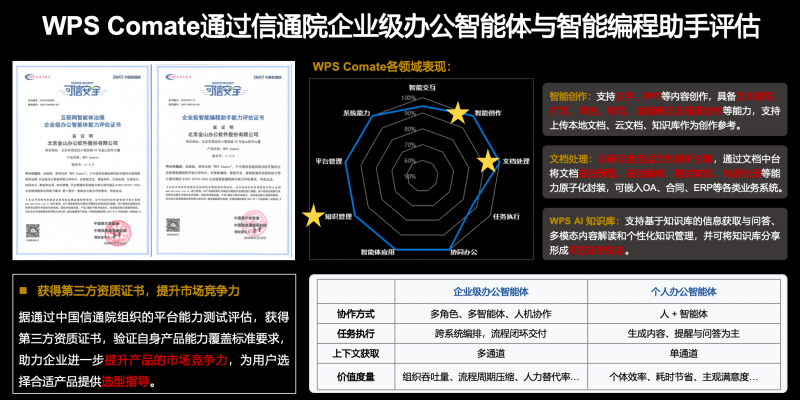
安全正在从「随附项」变成独立决策项:85% 知晓前沿 AI 威胁的组织计划增加安全预算,「数据如何被平台和 AI 使用」已进入政企选型的第一批问题。合规标尺同步收紧,《人工智能安全治理框架 3.0》首设「智能体安全」专章,智能体身份管理国家标准 GB/Z 185.3-2026 落地;产业侧,WPS Comate 通过中国信通院互联网智能体治理双评估,金山办公 9 月 14 日领取智能体身份码节点,成为 AI 办公行业首个持有该节点的厂商,并牵头研制办公大模型国家标准 GB/Z 244-2026、参与起草政务大模型国家标准 GB/T 48324-2026。标准、评估、身份码,指向同一件事:智能体的信任,正在被做成可以逐项检查的条目。
加洛那句「无法被信任」对企业不是坏消息——信任问题开始变成可以回答的问题:有没有独立身份、能不能最小授权、出事查不查得到、数据出不出域。Agent 大规模进企业的这一程,比拼的不是谁更聪明,而是谁的边界写得更清楚。
(免责声明:此文内容为本网站刊发或转载企业宣传资讯,仅代表作者个人观点,与本网无关。仅供读者参考,并请自行核实相关内容。)
频道推荐



