



企业数据泄露这件事,绝大多数不是被外面的黑客硬闯进来的,而是自己人从里面递出去的。
你去问每一个老板“你们公司有什么防泄密的措施”,大概率得到的回答是“"有保密协议”。但保密协议能防住的东西,其实非常有限。
那怎么办?今天分享一款热门的企业加密软件,堵上每一条泄密渠道。
一、数一数:泄密渠道到底有多少?
企业泄密,很少是“一次大动作”,多是各种小口子一个一个漏。常见的泄密渠道有:
移动存储拷贝:员工插个U盘,右键复制,几秒钟,一份图纸、一份客户名单就出去了。
网络外发:微信、QQ、钉钉发文件,邮箱发附件,网盘上传,网页上传。
手机拍照:对着屏幕“咔”一下,机密就进了个人相册。
AI工具:员工把文件丢进在线AI工具里让它总结、改写成文档,数据就进了第三方的服务器了。
渠道这么多,只堵一两条没用,必须“事前、事中、事后”全链路防。安企神软件,就是奔着这个来的。
二、安企神软件的功能:事前、事中、事后,一体化管控
事前:把能锁的都锁上
第一件事,文件加密
这是整套体系的地基,支持透明加密、智能加密、只解密不加密、只读、不加密等多种模式,保护电脑文件安全。
第二件事,安全区域
采用国密算法,给不同部门配不同的密钥,每个部门一个独立的房间,只有本部门的人能进。
比如销售部员工,拿到运营部文件,点击发现根本打不开。
第三件事, 加密应用库
支持日常办公、图片设计、编程开发、音频、视频等多种类型。
效果:违规外发加密文件,会显示一堆乱码,就算把主机拆走、硬盘扣掉,也休想打开加密文件。
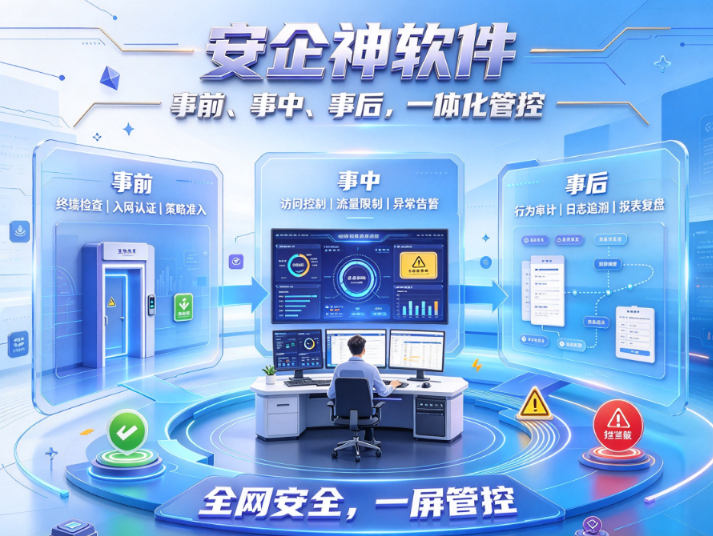
事中:拦截正在往外传的文件
第一件事,外发审批
很多老板一听“加密”就紧张,客户要报价单、外协要图纸,我还做不做生意了?
安企神软件没把外发通道一刀封死,而是走“审批外发”这条路,员工要往外发敏感文件,先在系统里提交申请,管理员看一眼内容,批了才解密发出去。
第二件事,敏感内容自动识别
系统会自动扫描文件内容,识别“机密”、“核心参数”等信息。
之前有客户的员工差点把利润表错发进客户群,文件刚拖进聊天框就被拦下来了,一场事故就这么躲过去了。
第三件事,手机防拍照
两手应对:
一手是水印:打开加密文件时,屏幕上自动浮出带员工姓名、工号、IP地址、当前时间的水印,起到震慑、溯源的作用;
另一手是防拍:检测到有人拿手机对着屏幕拍,直接锁屏,同时拍下拍摄者的画面并截一张屏幕图,两张一比对,是谁一查一个准。
第四件事,违规行为实时告警
半夜批量拷文件、短时间内大量外发、突然往外联陌生地址、插了未授权的U盘……这些动作一发生,系统立刻给管理员弹提醒,不用等人跑到门口才发现。
事后:真出了事,查得到、追得上、交得出
防护做得再密,也不能保证百分之百不出事。这时候拼的就是——出事了你能不能查清、能不能追责、能不能应付检查。
第一件事,全链路留痕
文件从创建、修改、复制、重命名、打印、删除到外发,全部操作一条条记下来。
第二件事,合规留存
《网络安全法》和等保2.0都要求上网行为和文件操作日志留存不少于六个月。
这个软件可以很好满足,检查时按部门、按时间段直接导出报表就行。
三、总结
防泄密,不是看软件功能多不多,是看它能不能把每一条泄密渠道都堵上。安企神软件给出的,是一套“事前防、事中拦、事后查”的完整答卷,建议码住!
(免责声明:此文内容为本网站刊发或转载企业宣传资讯,仅代表作者个人观点,与本网无关。仅供读者参考,并请自行核实相关内容。)
频道推荐



